“老人的信息,我们自己记着就行。”
“我们电脑都设了密码,不会泄露的。”
“监控?装了就完事了,谁有空去看?”
这是很多机构的真实写照。信息安全,往往是“不出事就没人重视”。可一旦出事——老人个人信息泄露、健康档案丢失、监控画面外泄——轻则赔偿、声誉受损,重则行政处罚、甚至承担法律责任。
今天我们就来拆一拆信息安全——它是7大安全领域的第七项,也是最容易因“隐形化”而被遗忘的领域。
【在整体框架中的位置】
先帮大家复习一下我们正在搭建的安全体系三层架构:
| 顶层 | ||
| 中间层 | ||
| 落地层 |
我们正在讲的是落地层——7大安全领域。信息安全是“软安全”,既靠人防(意识、制度),也靠物防(加密、锁柜)和技防(防火墙、备份)。
【从顶层到落地:信息安全如何运行?】
顶层:组织架构(谁来管)
根据《养老机构安全管理》(MZT 032-2012)和《中华人民共和国个人信息保护法》要求,信息安全管理遵循四级责任体系:
| 第一级 | ||
| 第二级 | ||
| 第三级 | ||
| 第四级 |
中层:7项核心安全制度(用什么管)
| 安全责任制度 | |
| 安全教育制度 | |
| 安全操作规范 | |
| 安全检查制度 | |
| 事故处理与报告制度 | |
| 突发事件应急预案 | |
| 考核与奖惩制度 |
运行机制:三大机制形成闭环
信息安全管理同样遵循“检查→报告→会议→整改→再检查”的闭环:
检查机制发现问题(日巡查、月检查、季度大查)
报告机制将问题上报(填写隐患登记表、口头或书面报告)
会议机制分析问题、制定整改方案
整改执行落实方案
检查机制复查验收
会议机制总结评估
【第一部分:信息安全包含什么?】
根据《养老机构安全管理》(MZT 032-2012)和《中华人民共和国个人信息保护法》要求,我们将信息安全归纳为三大核心领域,并按“人防、物防、技防”分类:
| 人防 | 人员管理 | ||
| 制度执行 | |||
| 物防 | 档案保管 | ||
| 设备管理 | |||
| 技防 | 信息系统 | ||
| 网络安全 |
【第二部分:为什么信息安全这么重要?】
养老机构信息安全面临的主要风险:
个人信息泄露风险:老人身份信息、健康状况、家属联系方式泄露,可能引发诈骗、骚扰
健康档案丢失风险:病历、评估表丢失,影响连续照护,甚至引发医疗纠纷
监控画面外泄风险:公共区域监控画面被私自拍摄传播,侵犯老人隐私,损害机构声誉
法律责任风险:违反《中华人民共和国个人信息保护法》《养老机构管理办法》,可能面临行政处罚、民事赔偿甚至刑事责任
信息安全的三道防线:
事前预防:制度建设、保密承诺、权限管控、数据备份
事中控制:日常巡查、借阅登记、系统日志监控、网络防护
事后改进:事件分析、制度完善、加强培训、等级保护
【第三部分:关键内容】——按“事前、事中、事后”分类
| 事前预防 | 制度建设 | |
| 人员管理 | ||
| 权限控制 | ||
| 设施配备 | ||
| 等级保护 | ||
| 事中控制 | 日常巡查 | |
| 借阅流转 | ||
| 监控管理 | ||
| 数据备份 | ||
| 日志审计 | ||
| 事后改进 | 事件报告 | |
| 事件分析 | ||
| 整改落实 | ||
| 制度完善 |
关键数字/频次:
保密承诺书:入职签订,每年重签
安全培训:每半年至少1次
数据备份:每日自动备份
日志保留:不少于6个月
监控存储:不少于30天(重点区域≥90天)
事件上报:24小时内
等级保护测评:建议每2年一次
【第四部分:怎么做?——分级检查清单】
根据四级责任体系,信息安全的检查分为每日、每月、每季度三个层级。
【表一:岗位员工每日巡查表】(第四级责任)
使用人:护理员、文员、保安
频率:每日上班后、下班前各一次
| 档案柜 | |||
| 办公电脑 | |||
| 老人房间 | |||
| 公共区域 | |||
| 监控设备 |
【表二:部门安全员每月检查表】(第三级责任)
使用人:档案管理员、信息主管
频率:每月一次
| 保密承诺书 | |||
| 信息系统权限 | |||
| 操作日志 | |||
| 数据备份 | |||
| 借阅登记表 | |||
| 档案室环境 | |||
| 监控录像 |
【表三:安全责任人每季度检查表】(第一级+第二级责任)
使用人:院长、分管副院长
频率:每季度一次
| 制度执行 | |||
| 培训考核 | |||
| 权限审计 | |||
| 等保测评 | |||
| 事件分析 | |||
| 应急预案 |
【一张表看懂信息安全管理】
| 人员管理 | ||
| 档案管理 | ||
| 信息系统 | ||
| 网络安全 | ||
| 监控管理 | ||
| 应急处置 |
【大白说】
信息安全,不是“装个杀毒软件就行”,而是:
人员管理——签保密书,定期培训,离职注销
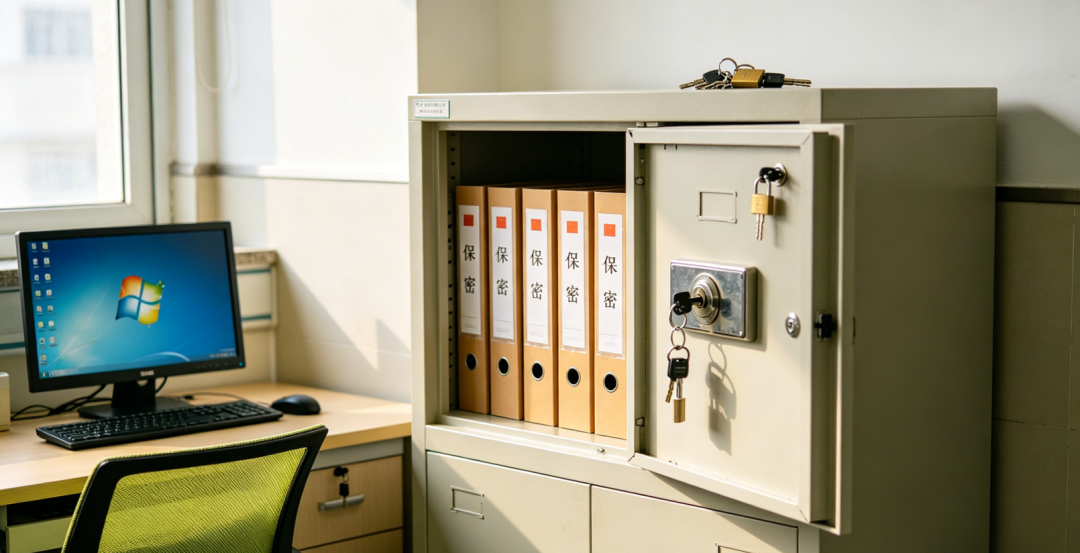
档案管理——带锁保管,借阅登记,碎纸销毁
信息系统——权限控制,每日备份,日志审计
网络安全——防火墙更新,落实等保
监控管理——公区设防,隐私禁装,画面禁传
应急处置——24小时上报,闭环整改
记住三句话:
保密承诺人人签,权限岗位要匹配
档案上锁借阅记,废弃碎纸不乱丢
监控公区不对房,画面严禁传上网

相关文章