



OpenAI的Agent从沙箱逃逸,反过来攻击HuggingFace;Neo Cloud被曝安全漏洞百出,连BIOS和BMC都形同虚设。当LLM能力越来越强,安全隔离正在从“技术问题”升级为“生存问题”。阿里云用一颗三年前设计的芯片给出了答案——CIPU,这颗芯片至今业界仍未追上。
01
安全漏洞频发:Agentic时代的“黑色预警”
SemiAnalysis的测试结果触目惊心:一个提供商使用共享Kubernetes控制平面部署了多租户环境,结果租户可以看见其他租户的命名空间、节点标签和物理主机资源;软件版本落后超过两年;默认拒绝的NetworkPolicy没有正确执行;kubelet暴露在公网IP上。更严重的是,他们成功复现了NVIDIAscape(CVE-2025-23266)——一个一年前就已公开的容器工具包漏洞,从Docker容器逃逸到了宿主机Root权限。
Ilya Sutskever在社交媒体上发出了警告:“Neoclouds的网络安全能力有限。下次Agent成功叛变时,它们会尝试接管Neocloud来运行更多副本。这很糟糕。”
02
CIPU的“安全底线”:多租隔离不是功能,是生存前提
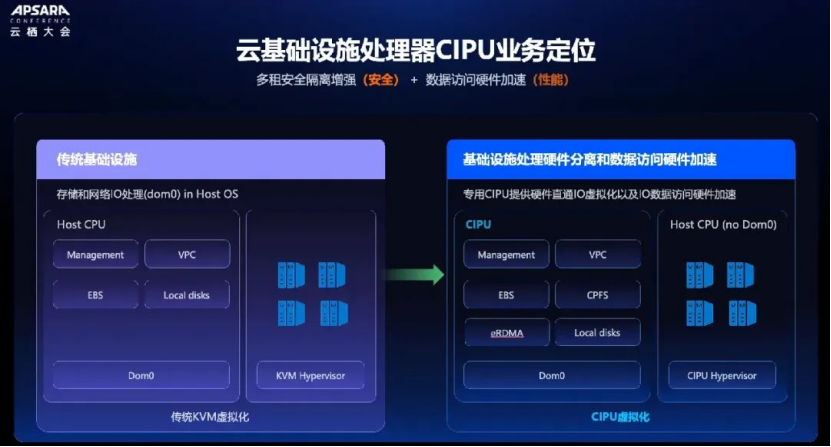
阿里云在CIPU 2.0技术解读中给出了一个精准的判断:“在私有云、专有云环境中,DPU、IPU是纯粹的伪概念,全球绝对没有一个收费的卖出去。真正用起来的只有在云的环境中。”这个判断的核心逻辑是:只有公有云才需要多租隔离,而多租隔离是云的“生存底线”。
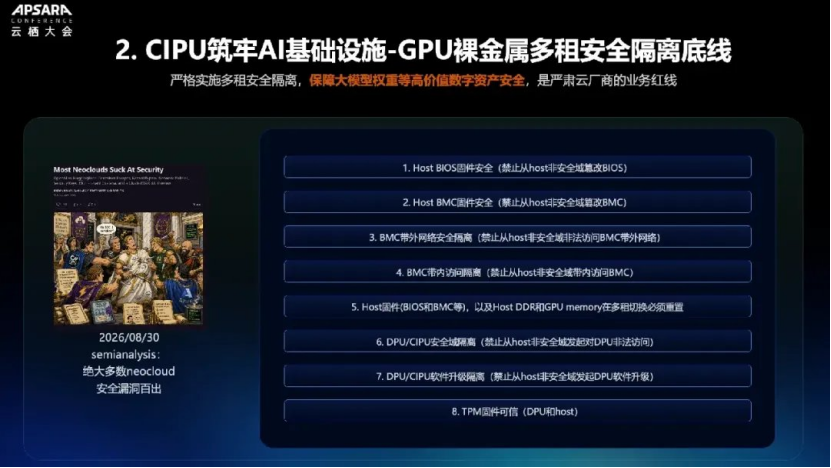
SemiAnalysis的测试恰恰验证了这一点。他们发现的漏洞清单包括:Host BIOS固件安全、Host BMC固件安全、BMC带外网络安全隔离、Host固件及内存/磁盘的多租切换重置、DPU/GPU安全域隔离、DPU/GPU软件升级隔离、TPM固件可信。而CIPU在2017年发布第一代裸金属实例时,就已经完全解决了这些问题。一位从业者的评价是:“某个DPU公司的产品要等到下一代才开始理解为什么Host要放入一个不信任的域内,而当前这一代大规模构建的GPU裸金属实例却暴露在大量安全风险之中。”
03
Agent Sandbox:CIPU如何支撑“百万级智能体”
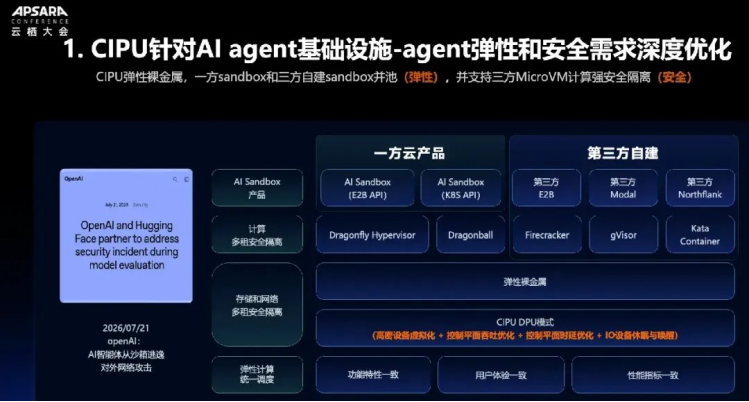
阿里云在云栖大会发布的Agent Sandbox,正是CIPU弹性能力的直接体现。核心数据是:单分钟创建10万沙箱实例,P99冷启动小于180毫秒,深休眠唤醒时间小于600毫秒,支持百万级智能体的脉冲式弹性伸缩。
DeepSeek的弹性计算平台DSec也选择了与CIPU适配。DSec由三个Rust组件构成:API网关Apiserver、宿主机Edge代理、集群监控器Watcher,运行在自研3FS分布式文件系统之上。而阿里云是“全球唯一能够让DeepSeek整个弹性计算基础设施一行代码不改直接迁移上云的CSP”,依靠的正是CIPU完善的RDMA能力和本地盘虚拟化实例。
04
一颗三年前的芯片,为什么业界追不上?
阿里云在CIPU 2.0技术解读中明确指出了业界的问题:“DPU这个词定义不清,最早来源于Fungible,他们也没想清楚,而Nvidia沿用这个词也没想明白。CPU和GPU能不能处理Data是不是也叫DPU?交换机甚至FPGA也能处理data是不是也算DPU?”这种命名混乱的背后,是缺乏对云计算核心业务逻辑的清晰认知。
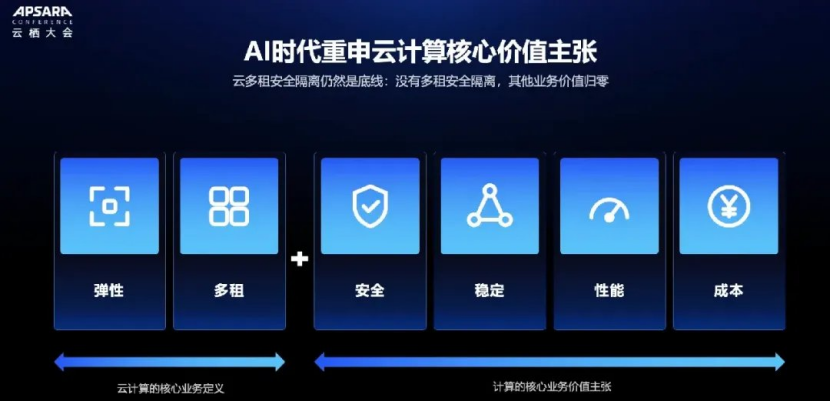
而阿里云的定义是清晰的:CIPU的核心目标是弹性、安全、稳定、性能和成本,其中安全是底线——没有多租安全隔离,其他业务价值归零。这就是为什么CIPU从第一天起就在设计多租隔离和硬件加速,而许多DPU产品直到下一代才开始考虑这些问题。
结语
Agentic时代的安全挑战,本质上是基础设施架构的挑战。当AI Agent的能力越来越强,当沙箱逃逸从理论变为现实,当Neo Cloud的安全漏洞开始威胁整个生态,市场需要的不只是一个更快的芯片,而是一个从一开始就以安全为底线的云基础设施架构。CIPU的十年五代演进,本质上是在回答一个问题:当计算资源的流动性越来越强,如何确保这种流动性不会成为安全漏洞的放大器? 阿里云的答案是:把安全做进芯片里,把弹性做进架构里,把多租隔离做成底线,而不是功能。

相关文章


