



核心观点:从2006年到2022年,三份国家级文件层层递进,最终推动中国企业风控从"四分五裂"走向"四位一体"。宁德时代和派能科技的2025年年报,正是这套体系落地的最佳注脚。
如今的企业经营,早已不是"业务说了算、利润说了算",而是风险说了算、合规说了算、内控说了算。
从散点式防控,到法务、合规、内控、风险管理"四位一体"大风控,中国企业用近20年走完了一条从"被动救火"到"主动防御"的治理进化之路。
今天,我们就把"四位一体"大风控体系的由来、三份国家级纲领文件的内在逻辑,以及宁德时代、派能科技2025年报里的真实风控体系一次性讲透。
一、四位一体大风控:从何而来?
它是监管倒逼出来的,也是企业自己"卷"出来的。
过去企业风控是"各管一摊"的:
- 法务只管合同和诉讼,聚焦"不违法";
- 内控只管流程和制度,聚焦"不出错";
- 风险管理只管报风险,聚焦"不踩雷";
- 审计只管事后监督,聚焦"查问题"。
结果就是:重复检查、数据不通、责任不清、风险漏防。
正是在这样的背景下,从 2006 年开始,国家层面连续出台顶层制度,逐步推动风险、内控、合规、法务深度融合,最终形成今天公认的"四位一体"大风控格局:
✅四位一体 = 法务 + 合规 + 内控 + 风险管理
✅一套体系、一套流程、一套数据、一套防线
✅从"事后补救"转向"事前预防、事中控制、全程覆盖"
二、三份纲领文件:中国企业风控的"三驾马车"
企业大风控不是凭空来的,而是由三份国家级文件层层递进、一脉相承。
(一)2006年《中央企业全面风险管理指引》——风控的"源头"
国资委2006年发布的这份文件,是中国企业风险管理史上第一份系统性顶层设计。
它的突破性在于:
- 首次定义"全面风险管理":围绕企业总体经营目标,将风险管理嵌入管理的各个环节和经营过程;
- 建立"三道防线"模型:业务部门是第一道防线,风险管理部门是第二道防线,内部审计是第三道防线——这一模型至今仍是企业风控架构的"标准配置";
- 明确风险分类:战略风险、财务风险、市场风险、运营风险、法律风险等,为后续精细化管理提供了"坐标系";
- 内控纳入风险体系:明确将"内部控制系统"作为全面风险管理体系的组成部分。
一句话总结:2006年的《指引》是"从0到1"的跨越,它首次让中国企业意识到:风险管理不是"救火队",而是与战略制定同等重要的常规职能。
(二)2008年《企业内部控制基本规范》(财会〔2008〕7号)——内控"根本大法"
财政部、证监会、审计署、原银监会、原保监会五部委联合印发,这份文件被业界称为"中国版萨班斯法案(SOX)"。
它的核心贡献在于:
- 确立"五目标、五原则、五要素"框架:特别是"五要素"(内部环境、风险评估、控制活动、信息与沟通、内部监督)与国际COSO框架全面接轨,为企业提供了可操作的"施工图纸";
- 强制约束力:明确要求上市公司严格执行,鼓励非上市大中型企业执行,将内控从"倡导性"变为"强制性";
- 五部委联合发文:这种跨部门协同传递了强烈信号——内控不仅是财务问题,而是涉及资本市场监管、银行保险监管、审计监督的系统工程;
- 奠定评价与审计基础:要求企业对内部控制有效性进行自我评价并披露报告,为后续内控审计业务开展奠定了制度基础。
一句话总结:如果说2006年的《指引》是"画蓝图",那么2008年的《基本规范》就是"打地基"。它让"内部控制"从一个管理学概念,变成了每一家上市公司必须面对的合规硬约束。
(三)2022年《中央企业合规管理办法》——合规"最高规则"
国资委2022年第42号令,自2022年10月1日起施行。
它的时代特征在于:
- 明确"合规管理"的独立地位:将合规管理定义为企业经营管理行为和员工履职行为符合法律法规、监管规定、行业准则和国际条约、规则的要求,强调这是企业行稳致远的底线;
- 推动"一体化融合":第26条明确要求建立健全合规、内控、风险协同运作机制,加强统筹协调,提高管理效能——这直接为"四位一体"大风控体系提供了制度背书;
- 引入"合规审查"作为必经前置程序:要求将合规审查嵌入经营管理流程,重大决策事项的合规审查意见应当由首席合规官签字——这赋予了合规管理实质性的否决权。
一句话总结:2022年的《办法》不是对前两份文件的替代,而是在更高维度的整合。它回答了一个关键问题:当企业有了风险管理和内控体系后,为什么还要单独强调合规?
答案是:风险管理解决的是"不确定性",内控解决的是"流程可靠性",合规解决的是"行为合法性"——三者视角不同,但必须在企业治理中形成合力。
三、三份文件的内在联系:一条螺旋上升的演进线
将三部文件并列观察,可以清晰地看到一条"认知升级—制度硬化—体系融合"的演进脉络:
表格
维度 | 2006《风险管理指引》 | 2008《内控基本规范》 | 2022《合规管理办法》 |
定位 | 战略层面的风险管理 | 运营层面的流程控制 | 行为层面的规则遵循 |
视角 | 外部不确定性 | 内部流程可靠性 | 外部规则约束 |
目标 | 风险与收益平衡 | 财务报告可靠、经营效率 | 依法合规、防范合规风险 |
核心方法 | 风险识别、评估、应对 | 控制活动、职责分离、授权审批 | 合规审查、合规风险识别、合规培训 |
演进关系 | 1.0 开篇:建立风险意识 | 2.0 筑基:将意识转化为可操作的流程 | 3.0 融合:将流程与规则统一于大风控框架 |
三句话概括它们的内在逻辑:
第一,内控是风险管理的基础。2006年《指引》已将内控纳入风险管理体系;2008年《基本规范》则让内控独立成体系、成为所有企业的"标准配置"。没有扎实的内控,风险管理就是空中楼阁。
第二,风险管理是内控的自然延伸。内控主要解决企业内部、可控的、非决策性风险;而风险管理还要应对外部环境、战略决策等不可控风险。从内控到全面风险管理,是从"管流程"到"管未来"的跃升。
第三,合规是内控与风险管理的底线交集。无论是内控的控制活动,还是风险管理的应对策略,最终都必须落实在"合规"二字上。2022年《办法》的出台,实际上是为前两者划定了不可逾越的红线,并推动它们从"各自为战"走向"一体协同"。
正如一位总法律顾问所言:"2006年告诉我们'风险无处不在',2008年告诉我们'流程必须受控',2022年告诉我们'底线不能突破'——三者合起来,就是以全面风险管理为统领,以内部控制为抓手,以合规管理为底线,以法务为保障的'四位一体'大风控体系。"
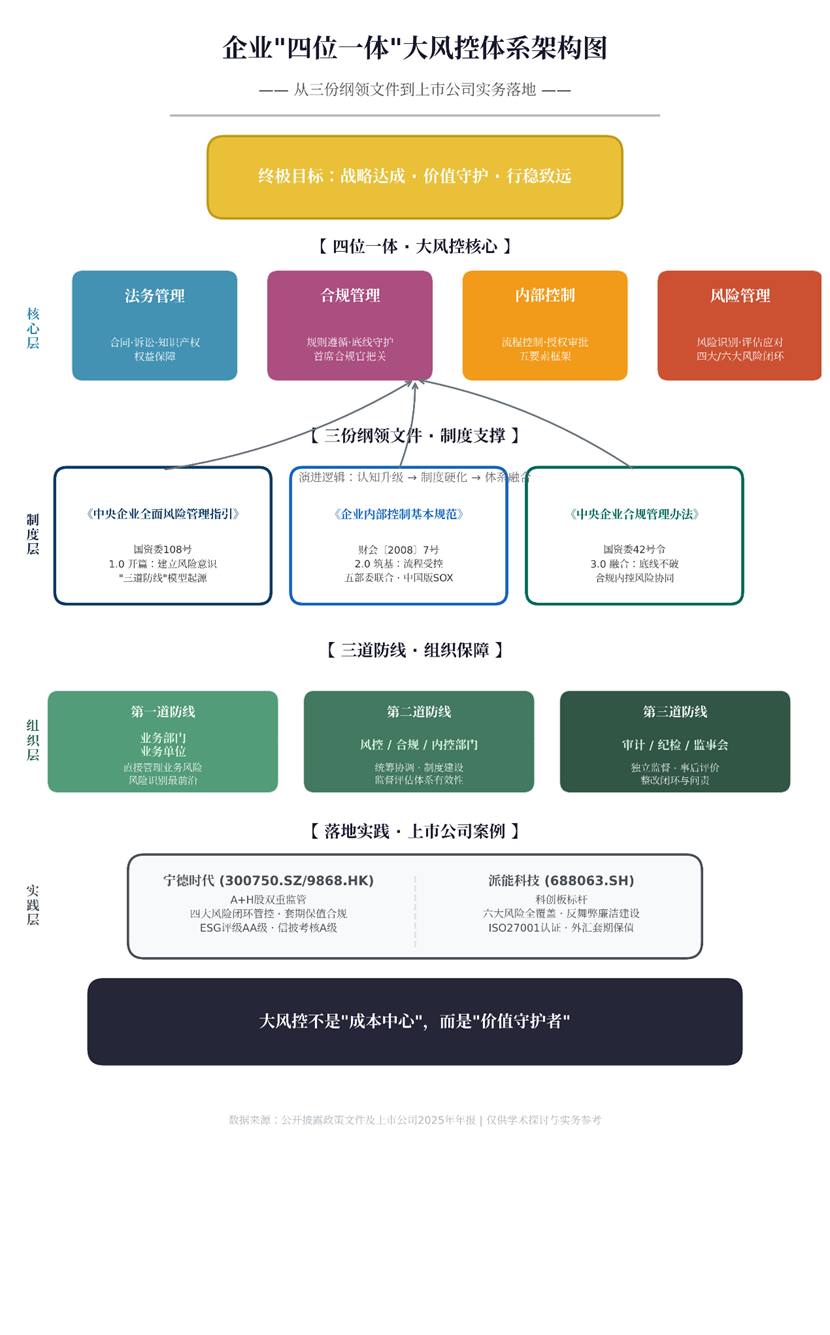
四、落地看年报:储能电池上市公司如何实践"四位一体"?
(一)宁德时代:A+H股双重监管下的"大风控"标杆
宁德时代2025年报明确披露:"公司严格依照《公司法》《企业内部控制基本规范》及其配套指引、中国证监会、深交所及香港联交所等有关内部控制监管要求,制定了涵盖公司经营管理各环节的内部控制体系。"
1. 对2008年《基本规范》的直接回应
2025年度,公司开展了系统的内部控制评价工作,评价范围覆盖公司本部、全资及控股子公司,重点关注发展战略、组织架构、采购销售、资产管理、资金活动、研发创新、信息系统及子公司管控等核心业务与高风险领域。
评价结论为:不存在财务报告及非财务报告的内部控制重大缺陷。会计师出具了标准无保留内控审计意见。
2. 风险管理顶层设计:四大风险闭环管控
年报明确列出公司面临的四大核心风险,并建立了"识别—评估—应对—监控"闭环:
表格
风险类型 | 具体表现 | 应对措施 |
宏观经济与市场波动风险 | 全球经济不确定性、下游需求波动 | 技术创新、产品迭代、全球化布局、多元化场景拓展 |
市场竞争加剧风险 | 行业产能扩张、价格战压力 | 研发驱动、品质领先、成本管控、品牌与服务升级 |
新产品/新技术开发风险 | 技术路线迭代、研发失败 | 高强度研发投入、智能化研发平台、工程化落地、专利布局 |
原材料价格波动与供应风险 | 锂、镍、钴等关键矿产价格波动 | 全球供应链布局、长协锁定、资源投资、回收循环、多元替代 |
3. 合规管理强底线
- 产品安全合规:储能产品符合GB/T 36276、GB/T 34131、UL9540A、IEC62619等国内外强制/自愿认证;
- 外汇与套期保值合规:制定《套期保值业务内部控制及风险管理制度》,仅用于套期保值、无投机交易,设立领导小组+工作小组+风控小组三层决策机制;
- 环保与ESG合规:21家主要子公司纳入环境信息依法披露名单,实现核心运营碳中和,MSCI ESG评级AA级;
- 信息披露合规:连续六年获深交所信息披露考核A级,A+H股同步公平披露;
- 募集资金合规:专户存储、专款专用、监管到位,无违规使用、无变更投向。
一句话点评:宁德时代真正做到了合规即业务、合规即竞争力。
(二)派能科技:科创板企业的"大风控"务实样本
派能科技在2025年度内部控制评价报告中明确:"公司严格按照《企业内部控制基本规范》及配套指引文件,结合公司生产经营实际,建立了一套运行有效的内部控制管理体系。"
1. 对2008年《基本规范》的严格执行
纳入评价范围的主要业务和事项几乎覆盖了《基本规范》应用指引的全部领域:资金活动、采购业务、资产管理、销售业务、研究与开发、工程项目、外包业务、财务报告、社会责任、企业文化、合同管理、子公司管理等。
重点关注的高风险领域包括:资产管理、资金活动、供应链管理、重大工程项目、反舞弊及廉洁建设。
评价结论同样为:不存在财务报告及非财务报告的内部控制重大缺陷。
2. 风险控制覆盖六大类风险
表格
风险大类 | 核心关注点 | 管控措施 |
核心竞争力风险 | 研发失败、技术路线变化、产品迭代、核心人员流失、技术泄密、知识产权 | 高研发投入、专利布局、保密协议、人员激励、接替计划 |
经营风险 | 市场拓展不及预期、原材料供应与价格波动、境外经营合规、产品质量、安全生产与环保 | 多源供应、区域化配套、全球认证、质量全生命周期管理 |
财务风险 | 应收账款回款、毛利率下降、存货跌价、税收优惠变动、汇率波动 | 客户信用评估、坏账计提、成本管控、外汇套期保值 |
行业风险 | 产业政策变化、市场竞争加剧 | 全球化布局、本土化运营 |
宏观环境风险 | 宏观经济波动、国际贸易壁垒与关税 | 多元市场、成本与技术双升级 |
募投项目风险 | 实施不及预期、产能消化不足、折旧摊销增加 | 进度跟踪、市场研判、柔性产能 |
3. 专项合规控制亮点
- 产品安全合规:全产品通过IEC、CE、UL、VDE、CCC、GB44240等国内外强制/自愿认证,参编储能国标;建立产品全生命周期风险管理规范;
- 数据与信息安全合规:通过ISO/IEC 27001:2022信息安全管理体系认证,推进GDPR合规;
- 反商业贿赂与廉洁合规:反腐败、反舞弊"零容忍"政策,制定《商业道德政策》《员工手册》;
- 外汇与跨境经营合规:开展远期外汇结售汇套期保值,制定《外汇套期保值业务管理制度》;
- 募集资金合规:专户存储、专款专用、进度依规披露,变更履行审议程序。
(三)对比启示:大风控体系的"共性"与"个性"
表格
对比维度 | 宁德时代 | 派能科技 |
监管环境 | A+H股双重监管,合规要求更复杂 | 科创板单一监管,聚焦科创属性 |
风控架构 | "三进阶线"明确,设立专门风控小组 | 依托审计委员会和内部审计部门 |
关注重点 | 供应链ESG合规、衍生品套期保值 | 资产管理、工程项目、反舞弊 |
制度密度 | 密集修订治理制度,应对跨境监管 | 夯实基础内控,优化业务流程 |
共同底色 | 均以《企业内部控制基本规范》为基准,均建立风险评估体系,均实现内控评价全覆盖 |
两家企业的实践表明:无论规模大小、上市板块如何,2008年《基本规范》都是上市公司内控建设的"共同语法";而2006年的风险管理思维和2022年的合规管理要求,则根据企业自身特点以不同形式嵌入其中。
五、结语:大风控不是"成本中心",而是"价值守护者"
回顾近20年的制度演进,从2006年的风险管理启蒙,到2008年的内控体系奠基,再到2022年的合规管理升级,中国企业走过了一条从"被动应对监管"到"主动构建能力"的漫长道路。
"四位一体"大风控体系的意义,绝不仅仅是让法务、合规、风险、内控部门坐在一起开会。行业龙头早已把大风控体系变成核心竞争力——既能防风险、守底线,又能促增长、提效率。
正如宁德时代在年报中所写:"公司通过建立风险评估体系、完善各项控制活动、加强信息沟通与内部监督,旨在保障经营管理合法合规、资产安全、财务报告真实完整以及经营效率与效果。"
中国企业治理现代化的未来方向,不是风控越来越复杂,而是复杂的风控,终将回归简单的本质:让企业在规则的轨道上,跑得更快、更稳、更远。
(本文涉及的政策文件及年报信息均来自公开披露资料,仅供学术探讨与实务参考)

相关文章


